物联网数字货币钱包怎么挑、怎么用?设备端安全与隐私讲明白
物联网数字货币钱包怎么挑、怎么用?设备端安全与隐私讲明白
物联网数字货币钱包不是把手机App搬到传感器上,它解决的核心问题是:没有人类干预时,设备怎么安全持有、转移加密资产。
我在做智能网关项目时接过这个需求。早期方案是把私钥明文存Flash里物联网数字货币钱包怎么挑、怎么用?设备端安全与隐私讲明白,结果一次OTA升级就差点把整个集群的币弄丢。后来换成了安全元件(SE芯片)+ 硬件抽象层的架构,私钥生成和签名全在芯片内部完成,MCU层面根本接触不到原始密钥。
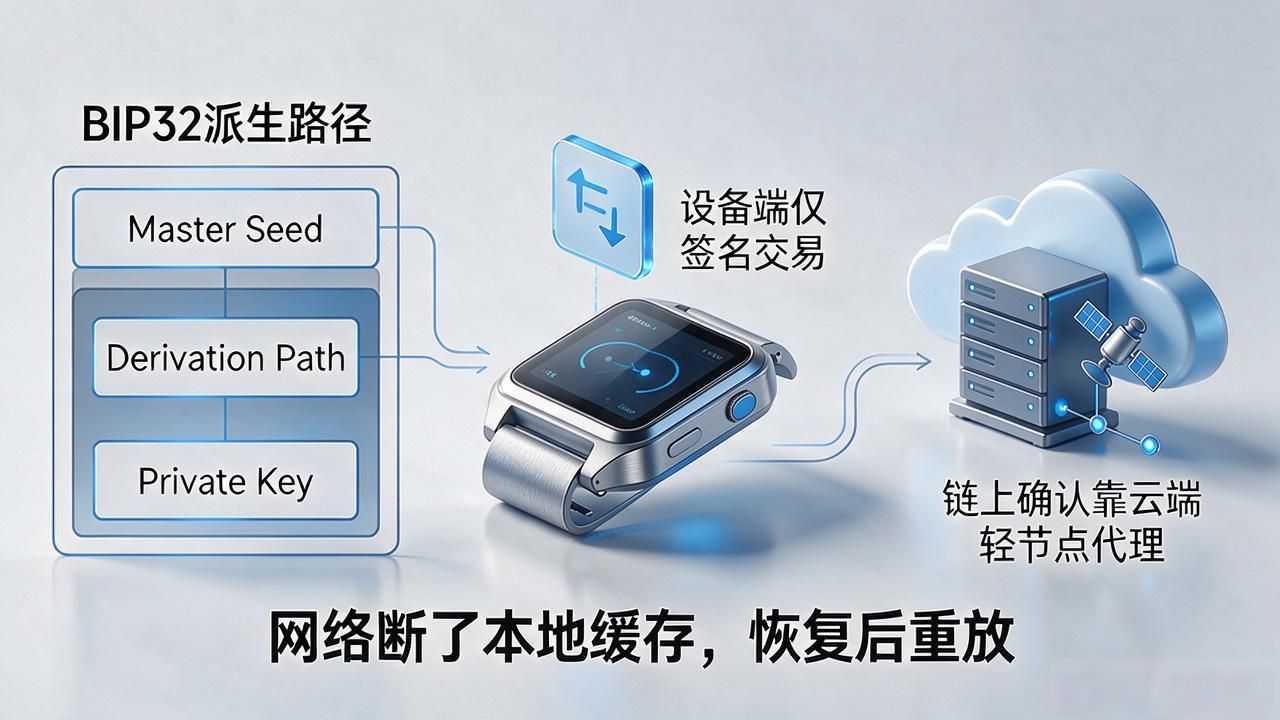
协议层我选的是精简版BIP32派生路径,只保留设备需要的几级子地址。物联网设备算力有限,跑不了完整的比特币全节点,所以链上确认靠云端轻节点代理。设备只负责签名交易,广播和确认都走HTTPS长连接。网络断了就本地缓存,恢复后重放。
隐私这块物联网数字货币钱包,很多厂商忽略了设备指纹与链上地址的关联风险。同一台设备每次签名如果产生可识别的时序特征,攻击者就能把钱包绑定到物理设备。我的做法是引入随机延迟和地址轮换策略,每次交易前重新派生子地址,把使用痕迹打散。
实际部署时最头疼的是空中接口。BLE、Zigbee、NB-IoT的认证机制各不相同,钱包模块得适配三套协议栈。我们最终把签名引擎封装成独立固件分区,和通信模块物理解耦,烧录时用FIP签名校验,防止通信侧被攻破后横向渗透钱包区。
关键词:物联网数字货币钱包